
Cybersecurity, cresce la maturità delle aziende ma non la preparazione: oltre la metà gestisce gli incidenti senza un modello integrato
EY Cyber Barometer 2o25
Cybersecurity, cresce la maturità delle aziende ma non la preparazione: oltre la metà gestisce gli incidenti senza un modello integrato
Il rapporto evidenzia un aumento della maturità tra le aziende. Sì riduce il divario tra PMI e grandi imprese. Anche se oltre il 62% delle imprese censisce i propri asset critici, solo il 7% vanta modelli avanzati di gestione delle crisi e meno di 1 azienda su 20 dispone di piani di continuità operativa totalmente testati.
Le aziende italiane mostrano una diffusione sempre più ampia dei presìdi di cybersecurity, con un livello di maturità che raggiunge circa il 55%, ma non ancora pienamente strutturato: è quanto emerge dall’EY Cyber Barometer, report realizzato nell’ambito dell’EY Hub Risk, che analizza la maturità digitale di oltre 300 società italiane nel 2025.
Il dato rappresenta un aumento rispetto al 46% registrato nella precedente edizione, ad indicare che i controlli di sicurezza sono ormai ampiamente diffusi. Tuttavia, si tratta di processi non ancora consolidati a pieno all’interno di modelli strutturati, misurabili e integrati nei processi decisionali.
Cybersecurity, diminuisce il divario tra PMI e grandi aziende
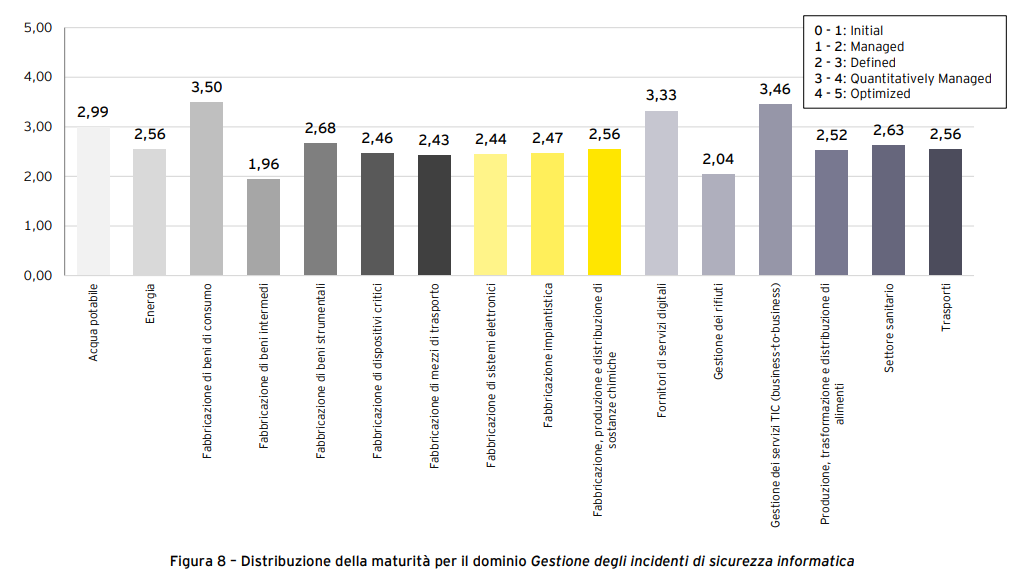
Secondo lo studio, il divario tra dimensioni aziendali e maturità digitale risulta più contenuto rispetto al passato: le PMI si attestano su livelli pari a circa il 46,5%, mentre le grandi imprese raggiungono valori intorno al 50%, mantenendo un vantaggio soprattutto nei domini più complessi, come l’incident management, ossia la capacità di prevenire, individuare e gestire gli incidenti informatici, il monitoraggio e la resilienza operativa, intesa come la capacità di garantire la continuità dei servizi anche in presenza di eventi avversi.
Nonostante ciò, le aziende di dimensioni maggiori, con un fatturato superiore a 50 milioni di euro e oltre 250 dipendenti, mostrano una maggiore capacità di dotarsi di presìdi specializzati, metriche di monitoraggio e modelli di governance più stabili.
Nelle realtà medio-piccole si osservano invece più frequentemente approcci parziali, frammentati o fortemente dipendenti da singole figure chiave, con un impatto diretto sulla capacità di gestione strutturata dei rischi cyber nel medio-lungo periodo.
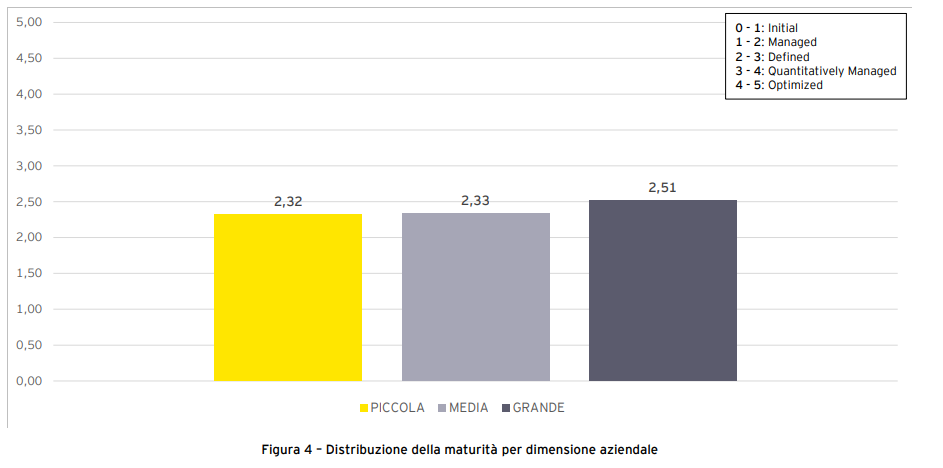
Dal punto di vista settoriale, il report evidenzia una netta polarizzazione guidata da tre fattori principali: la pressione regolatoria, il grado di digitalizzazione dei processi core e la criticità dei servizi erogati.
I comparti digital native e ICT (Gestione Servizi TIC) guidano il benchmark con livelli di maturità elevati ed omogenei (65.6%–69.2% / score tra 3.46 e 3.68), sostenuti da architetture cloud-native, governance strutturata e stringenti vincoli contrattuali.
Al contrario, i settori tradizionali e operativi si attestano su valori inferiori (35%–50%), mostrando tuttavia una forte disomogeneità interna. Nel manifatturiero, ad esempio, si osserva una marcata spaccatura tra la fabbricazione di beni di consumo (in forte crescita al 62.2% e con un più 14.5% rispetto al biennio precedente) e la fabbricazione di beni intermedi, che insieme alla gestione dei rifiuti registra i livelli più bassi del benchmark (score medio inferiore a 2.00), frenata da infrastrutture OT legacy, governance frammentata e una gestione prevalentemente reattiva del rischio.
I settori dei servizi essenziali e delle infrastrutture critiche (Sanità, Energia, Trasporti, Alimentare, Acqua) mantengono una maturità intermedia, abbinando una discreta baseline tecnica a diffuse vulnerabilità nella gestione dei rischi di filiera (Supply Chain Security) e nella continuità operativa.
La ripartizione rispecchia anche la diversa esposizione ai vincoli della Direttiva NIS 2, con la prevalenza di Soggetti Essenziali nei comparti digitali e sanitari, e di Soggetti Importanti nelle filiere manifatturiere industriali.
La gestione degli incidenti di sicurezza informatica
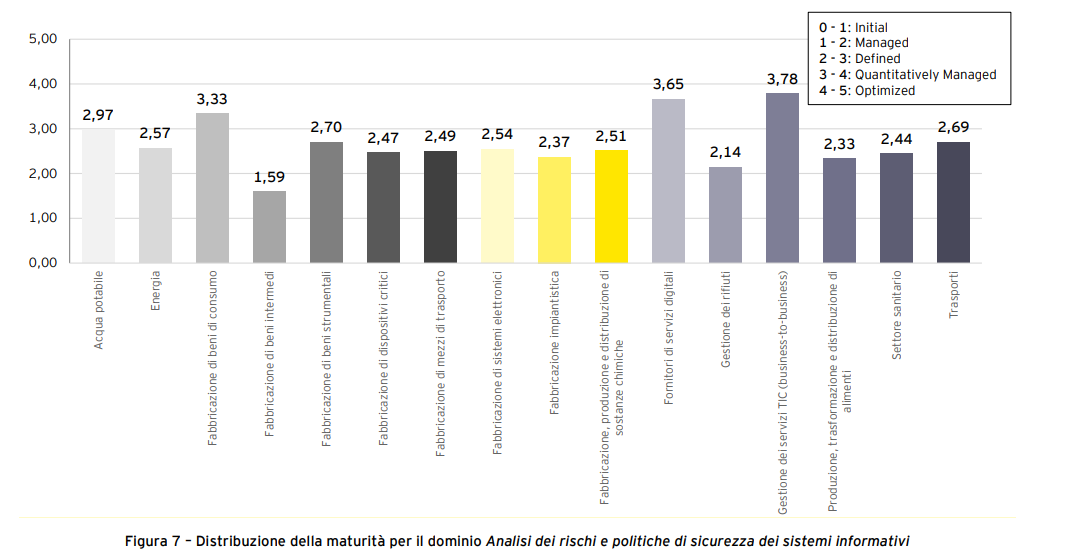
La gestione degli incidenti è ormai diffusa, ma solo una quota limitata di organizzazioni presenta modelli pienamente maturi e strutturati: la maggior parte delle aziende (circa il 53%) si attesta su livelli intermedi, con misure di gestione degli incidenti generalmente presenti, ma non sempre pienamente integrate nei processi, mentre solo il 7% delle aziende registra livelli avanzati.
Questi dati lasciano emergere un quadro in cui i processi sono diffusi, ma raramente strutturati, misurati e ottimizzati a pieno, evidenziando un gap tra capacità operative e livelli di maturità più evoluti.
I comparti più maturi nella gestione degli incidenti riguardano la fabbricazione dei beni di consumo e i settori digitali (70%), in particolare i gestori dei servizi TIC (69,2%) e i fornitori di servizi digitali (66,6%), nei quali si evidenzia una maggiore esperienza nella gestione coordinata di eventi cyber complessi.
“L’EY Cyber Barometer evidenzia come la cybersecurity nelle organizzazioni italiane abbia ormai superato una fase iniziale, raggiungendo livelli di diffusione ampi e un posizionamento medio intermedio”, commenta Francesco Suffredini, Partner e Technology Risk Italian Leader di EY.
“Allo stesso tempo, i dati evidenziano un disallineamento significativo tra la crescente esposizione ai rischi cyber e il livello di maturità dei presìdi adottati: se il 53% delle aziende si colloca su livelli intermedi nella gestione degli incidenti, solo il 7% raggiunge livelli avanzati. Questo gap è particolarmente evidente nei domini a maggiore impatto sistemico come la gestione degli incidenti, la continuità operativa e la sicurezza della supply chain. Il vero elemento distintivo diventa quindi la capacità delle organizzazioni di evolvere verso modelli di sicurezza industrializzati, basati su metriche, governance strutturate e integrazione nei processi decisionali, in grado di sostenere una gestione proattiva del rischio”, aggiunge.
Visibilità degli asset e maturità dei Piani di Continuità Operativa (BCP)
Nel dominio della continuità operativa e della gestione delle crisi, l’analisi del benchmark evidenzia un divario tra la visibilità sugli asset e la reale prontezza operativa dei piani di ripristino.
Per quanto riguarda la tracciabilità delle risorse tecnologiche, il 62.5% delle organizzazioni (corrispondente al 62.54% del campione, composto dal 33.84% al livello 3.00 e dal 28.70% al livello 4.00) dispone di un inventario aggiornato dei servizi critici e dei relativi asset IT. Si tratta di un elenco strutturato di sistemi, applicazioni e risorse chiave che, sebbene diffuso, non risulta sempre pienamente integrato nei processi aziendali e decisionali.
Un ulteriore 21.8% (21.75%) si attesta su un livello di base (punteggio 2.00), caratterizzato da attività di censimento informali, incomplete o non omogenee, mentre solo l’8.5% (8.46%) delle aziende raggiunge il livello massimo di maturità con inventari complessi e sistematicamente aggiornati.
Rispetto al precedente biennio 2023-2024, la capacità di censire gli asset critici mostra comunque un progresso significativo: la quota di organizzazioni che raggiunge un livello almeno intermedio cresce infatti dal 62.3% al 71.0% (con un più 8.7 punti percentuali), spinta da un chiaro gradiente dimensionale guidato dalle grandi imprese (score medio di 3.18 contro i 2.94 e 2.96 di medie e piccole).
La principale fragilità emerge tuttavia nell’operatività dei piani di continuità operativa (BCP) e nella gestione delle crisi. Per il 21.8% delle aziende le misure di continuità e gestione delle crisi trovano un’applicazione ancora limitata; l’analisi specifica sull’adozione di un BCP per guasti o interruzioni IT rileva che il 57.6% delle organizzazioni si colloca su livelli iniziali o parziali (35.1% al livello 2.00 e 22.6% al livello 3.00) e ben il 18.9% presenta un presidio assente o del tutto informale (livelli 0.00 e 1.00). Solamente il 4.6% (4.57%) delle imprese dispone di un modello di BCP pienamente strutturato, testato e integrato nei processi di business.
Con uno score medio complessivo di 2.54 (su una scala da 0 a 5), la continuità operativa viene classificata da EY come un dominio Tier 1 ad alta criticità sistemica. Lo scostamento tra la visibilità degli asset e la capacità di execution dei piani conferma che, sebbene la consapevolezza e il censimento delle infrastrutture siano in crescita, permane un marcato divario nei test di ripristino periodici, nell’aggiornamento continuo delle procedure di disaster recovery e nell’orchestrazione delle risposte a eventi complessi.
La continuità operativa al centro del nuovo appuntamento sulla sicurezza digitale
Il tema della resilienza aziendale e della continuità operativa sarà al centro dell’evento “La fabbrica fragile: proteggere la produzione nell’era della connettività”, che si svolgerà in streaming il prossimo 20 ottobre, dalle 10:30 alle 13:00.
L’incontro affronterà la vulnerabilità dei sistemi operativi e degli impianti industriali esposti alle minacce informatiche. Le sessioni esamineranno l’impatto dei recenti attacchi sulla continuità operativa e sulla catena di fornitura, approfondendo le normative europee, le strategie di difesa per gli ambienti OT e la gestione dei rischi legati alla crescente digitalizzazione delle macchine.
La mattinata offrirà inoltre l’opportunità di confrontarsi sui risultati della survey promossa da Nextwork360 e incentrata sulla cybersecurity industriale, che offre una panoramica dettagliata sui modelli di gestione della sicurezza informatica nel comparto manifatturiero.
L’indagine analizza le principali opportunità, i vincoli operativi e le criticità affrontate dalle imprese, delineando al contempo le strategie e le priorità d’investimento previste nel breve periodo.
La partecipazione è aperta previa registrazione tramite il modulo disponibile online.
L'articolo Cybersecurity, cresce la maturità delle aziende ma non la preparazione: oltre la metà gestisce gli incidenti senza un modello integrato proviene da Innovation Post.
Qual è la tua reazione?
 Mi piace
0
 Antipatico
0
 Lo amo
0
 Comico
0
 Wow
0
 Triste
0
 Furioso
0
Redazione Eventi e News


Commenti (0)